Всички ние сме получавали подозрителни имейли от някакви хора, които ни предлагат внезапно наследство, безлихвени заеми и т.н. В последно време измамниците стават все по-изобретателни, като се представят за български банки, известни данъчни институции, предлагат работа и други подобни с които да облъчват нищо не подозиращите им клиенти.
Определение за фишинг, смишинг и вишинг
Фишингът е съобщение изпратено по имейл в което жертвата получава известия за обновяване на софтуера или за заключени потребителски акаунти, които не са действително изпратени от „банките“ или други подставени лица. Целта на тези фалшиви имейли е да се измъкнат данните за достъп (потребителско име и парола) до акаунтите за онлайн банкиране на клиентите. Основно това става, като направят копие на сайта на банката и вие ако не забележите си давате личните данни във фалшивия сайт.
С развитието на технологиите злосторниците продължават да се опитват да измислят нови методи, включително измами чрез технологии за съобщения като SMS, iMessage/Facetime, WhatsApp, Slack,Viber или Skype – това се нарича смишинг.
А вишинг е форма на фишинг, която използва телефонни обаждания, като вектор на атаката. Вижте повече за тези видове атаки в тази статия Каквa e разликата между фишинг и вишинг? – Postvai.COM
С други думи фишингът и неговите разновидности смишинг и вишинг са такива писмени или гласови съобщения при които атакуващият използва e-mail, SMS или други технологии за съобщения, чрез които да се свърже с вас и да ви убеди да предприемете действие, което иначе не бихте направили. Вероятно искат да ви подлъжат да последвате (кликнете) опасна интернет връзка или да се обадите на телефонен номер, за да ви попитат за информация относно банкиране (банкови транзакции, банкови сметки, пароли, вкл. за достъп до онлайн и мобилно банкиране и др.). Точно както при традиционните фишинг имейл атаки, злосторниците често се възползват от емоции, за да ви накарат да действате.
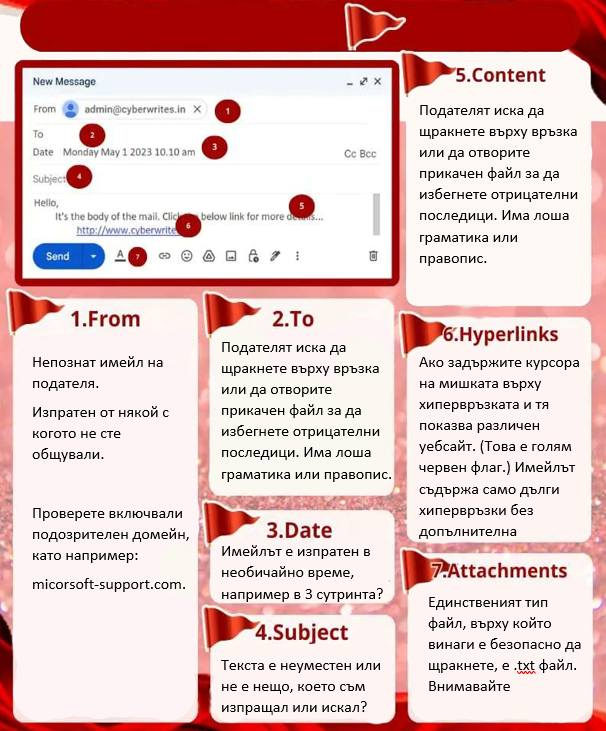
Потърсете за характерни признаци на фишинг измамата?
- Не очаквате такъв имейл.
- Името на подателя е променено, за да Ви заблуди.
- Домейн името не съответства на организацията на подателя.
- Имейлът съдържа прикачен .zip, .rar, .7z, .exe, .js, файл или файл с непознато разширение.
- Обръщението е общо и ненасочено лично към Вас.
- Имейлът предизвиква чувство на тревога, за да ви накара да реагирате бързо, без да помислите.
- Изказът звучи странно, поради често използване на машинен превод.
- Връзка, която води към зловреден сайт. Посочете я с мишката, без да кликвате и вижте накъде води тя.
Ето някои примери от реални имейли за най-честите признаци на атака.
Огромно чувство за спешност, при което някой се опитва да ви накара много бързо да предприемете действие.
- Искат ли ви в съобщението лична информация, пароли или друга информация, до която никой не би трябвало да има достъп?
- Съобщението звучи ли твърде хубаво, за да е истина?
Не, не сте спечелили от лотарията, особено ако никога не сте играли. - Съобщение което изглежда, че идва от колега, приятел или познат телефонен номер, но изказът е различен. Техният акаунт може да е компрометиран под контрола на престъпници или атакуващият се преструва, че е някой когото познавате, за да ви убеди да действате.
- Ако получите съобщение, което предизвиква силна емоционална реакция, почакайте известно време и си дайте възможност да се успокоите и помислите преди да отговорите.
Голяма част от клиентите и българските потребители вече се научиха да разпознават фалшиви имейли. Някои от фишинг кампаниите обаче са доста добре организирани и могат да заблудят и по-наблюдателните потребители. В тази статия ще се научим да ги разпознаваме. Да кажем, че отваряте пощата си и виждате следното писмо:

Има няколко въпроса, които трябва да си зададете.
1. От какъв адрес е изпратен имейлът?
Легитимно писмо от банка би трябвало да е изпратено от имейл адрес с домейна на банката, а това е задната част след кльомбата. Така че ако адресът е нещо като ccbank@kawazuka.jp, то писмото очевидно е опит за фишинг. Все пак не винаги се вижда истинския имейл на повърхността, какъвто е случаят в разглеждания пример. На пръв поглед изглежда, че съобщението е изпратено от customers@ccbank.bg, което звучи като напълно легитимен имейл адрес. Това обаче не е достатъчно доказателство, тъй като е възможно изпращачът да няма нищо общо с банката. Все пак трябва да знаем, че имейл адресите също могат да се фалшифицират.
Особенно мръсен номер е, съобщението „Здравей, непознат! Хакнах твоето устрoйство„. Показн на снимката по-долу:

Хакнах устройството ви, в доказателство на което ви изпращам имейл от вашия акаунт. (И вие виждате, че писмото е изпратено от вашата поща до вашата поща и дори няма в скобички показан истинският имейл).
Като продължим да четем виждаме, че пише да не променяме паролата си, защото са закачили кейлогер на устройството, който следи клавиатурата и това е безмислено. По-долу се съобщава, че са записали с вашата камера какви порно филми гледате и ако не им дадете определена сума в биткойни ще изпратят заснетото на вашите познати.
Не се притеснявайте, не трябва да плащате никакъв отпук. Тук се използва така наречения метод „измама“, за да фалшифицират имейл адреса на изпращача. Лесно може да разберете от къде идва този имейл, като кликнете в ABV на ОЩЕ >> Детайли и там ще видите, че истинският имейл идва някъде от Обединеното кралство test@i-clarity.co.uk
2. Как да проверя дали имейл адресът е легитимен?
Всеки получен имейл съдържа в себе си информация за сървъра, от който е изпратен. Адресът на този сървър в повечето случаи съдържа домейна на организацията, която го изпраща. В конкретния случай адресът на сървъра би следвало да е нещо като mail.ccbank.bg.
Ако използвате поща в АБВ. Отворете съобщението, изберете „Още“ и след това „Детайли“. Това изважда информацията за адреса на сървъра, от който е пуснато съобщението. Ще я откриете там, където пише Received: from. Ако има повече от един надпис Received: from, както е на картинката, гледайте адреса, кореспондиращ на най-долния надпис.

Както виждате, адресът на сървъра няма нищо общо с този на банката. Това означава, че той е изпратен от софтуер за фишинг, а адресът customers@ccbank.bg просто е прикачен за него, за да изглежда убедително.
3. Накъде води линкът в писмото?
Фишинг писмата съдържат линкове, които водят към зловредни сайтове копия на оригинала или инсталират на компютъра ви зловреден код. Все пак как да проверите дали един линк е опасен?
Първата стъпка е да проверите какво се крие зад този линк. За целта отидете с курсора на мишката върху линка, с десен бутон на мишката, изберете Copy Link Location. Отваряте онлайн скенер за сайтове (ето няколко предложения за такива). Пействате адреса и го сканирате.

Ако писмото е част от фишинг кампания, в общия случай скенерът ще ви изкара съобщение, че на сайта има малуер или най-малкото, че е blacklisted, което означава, че е маркиран като потенциално опасен. А това предполага, че не трябва да го отваряте. Да кажем, че все пак отворите линка. Ето какво ще видите в разглеждания пример.

Легитимният адрес за онлайн банкиране на ЦКБ е online.ccbank.bg. Адресът, към който ви отвежда линка, е ccb-online.com.au, което е недвусмислен знак, че става дума за фишинг.
Фишинг атаки по телефона – най-новата тенденция!!!
Напоследък придобиха популярност фишинг атаките чрез телефонно обаждане. При тях получавате обаждане от мним „банков служител“, който се идентифицира с фалшиво име и звучаща достоверно длъжност. Той най-често ви сигнализира за съмнително плащане с карта или иска потвърждение на несъществуващ изходящ превод през вашето мобилно/онлайн банкиране. Не се подвеждайте! Крайната цел на злосторниците е да ви извадят от равновесие и в състояние на паника след множество въпроси да получат достъп до вашите пари. Вариация на този сценарий е в хода на разговора да ви предложат, да си купите нов продукт „застраховка срещу киберизмами“ или да инсталирате „приложения за защита“ на мобилните устройства.
Защо измамниците при сегашното развитие на онлайн кореспонденцията (имейл, SMS и онлайн съобщения) се обърнаха отново към телефона, като средство за манипулация?
Поради три причини:
- Първо, защото да се сдобиеш с телефонен номер и три имена на потенциална жертва е много лесно.
- Второ, защото предизвикването на емоции чрез глас е по-достоверно.
- Трето, защото измамниците знаят, че трудно могат да бъдат открити. Проследяването на телефони изисква специални технически средства, а това законово е разрешено по определен ред и само от държавни органи.
Откъде злосторниците са се сдобили с лични данни (три имена и телефон)?
Само си припомнете на колко места при регистрация в онлайн сайтове за издаване на карти, за отстъпки в магазини и т.н. сте давали своя телефон и три имена. Да не говорим за наличието на специализирани софтуери за шпионаж в интернет, които позволяват свалянето на текстови съобщения, снимки, имейли, видеоклипове, списъци с контакти на потребителя и др.
Как да разпознаем телефонните измамници?
Ето нашите препоръки:
- Всеки път, когато някой ви се обади и създаде огромно чувство за тревога, принуждавайки ви да направите нещо, бъдете изключително подозрителни.
- Дори първоначално телефонното обаждане да ви звучи правдоподобно, ако вътрешно изпитвате и минимален дискомфорт и съмнение, че се касае за измама, просто затворете телефона.
- Ако искате да се уверите, че телефонното обаждане е от легитимно лице, отидете на официалния уебсайт на организацията (например вашата банка), вземете от там номера на Контактния център за клиенти и го изберете от вашия телефон. По този начин наистина ще знаете, че говорите със съответната организация или банка.
- Никога не се доверявайте на идентификацията на обаждащия се. Бъдете нащрек, отговаряйки на задаваните въпроси. Никоя банка не изисква при никакви обстоятелства от своите клиенти предоставянето на лични данни или данни за сметки, номера и ПИН-кодове на карти, потребителски имена, пароли за достъп до дигитални канали и друга чувствителна информация посредством електронна поща, SMS съобщения или телефон. Това е сигурен белег, че срещу вас стои престъпник.
- Не позволявайте на обаждащия се да поеме временен контрол върху мобилното устройство или компютъра ви. Не инсталирайте приложения и не следвайте линкове, изпратени чрез SMS, имейл, съобщения през социални медии или през други онлайн платформи. Това е начинът да се зарази вашето устройство със зловреден софтуер.
- Ако телефонно обаждане идва от човек, когото не познавате лично, оставете обаждането директно в гласовата поща. По този начин можете да преглеждате на спокойствие неизвестните обаждания в удобно за вас време. Много по –добре е да активирате това по подразбиране чрез функцията „Не ме безпокойте“.
Малко забавно клипче какво да правим при фишинг и как да се забавляваме?
И в заключение просто винаги трябва да внимаваме, да си отваряме очите на четири и с опита, директно да изтриваме опасните имейли без да ги отваряме. Разгледайте още примери за тези атаки Каквa e разликата между фишинг и вишинг? – Postvai.COM