
Миналия петък на 21.10.2016 г. станахме свидетели на най-голямата кибератака в световната история! И тя не беше просто “поредната голяма атака”, а беше в пъти по-голяма от предишната. Този случай показва, че каквито и мерки да се взимат за защита на кибер пространството, никой не може да бъде напълно защитен. Просто кибервойната е в ход и то не каква да е, а Световна война, която се води тихомълком в международното киберпространство.
Кибератаката започна със свръх мощна DDoS атака около 23.00 часа вечерта и продължи около 2 часа, като засегна около 60 % от сайтовете в Интернет. Бяха спрени сайтове като Twitter, РayPal, eВay, BBC, GitHub, Amazon, Reddit, Netflix, Spotify и още много други обслужвани от Dyn – най-големия доставчик на DNS услуги – Domain Name System. Те предоставят DNS услуга за преобразуване на IP адресите в разбираеми от хората домейн имена на сайтове и държат над 60 процента от домейните в света.

Съкращението DDoS идва от английското “Distributed Denail of Service“ или на български „разпределен отказ на услуги“ и като атака представлява едновременна заявка за достъп до дадено уеб съдържание от голям брой трудно определими източници, които целят да претоварят сървъра на даден сайт с цел блокирането на самата страница.
За тази цел обикновено се използват написани програми, които правят над 200 заявки за достъп до съдържанието на даден сайт за една секунда. Сайтът не може да отговори на заявките и блокира –съдържанието му не се показва.
По същия начин е станала и атаката на DNS сървъра на Dyn, само че заявките за една секунда са били над 100 милиона. Тези заявки идват от най-различни компютри и електронни устройства по целия свят, включително от български IP адреси. Собствениците на самите компютри дори не знаят, че участват в атаката.
За да прикрият следите си, нападателите са използвали “зомбирана” ботнет мрежа. Тя се създава, като предварително се заразят компютрите, например чрез теглене на нелегален софтуер, който се превръща в зомби агент, чакан да бъде използван в точно определен момент.
Ботът е вирус, който може да изпълнява автоматични действия, които да навредят на носителя или друга посочена цел. Изключително уязвими са смартфоните, таблети и други устройства, които имат по-малко защити.
В настоящата атака са участвали включително перални, телевизори, коли и други устройства, свързани с Интернет. Напоследък е много модерна концепцията Internet of Тhings (Интернет на нещата) в която всевъзможни уреди се свързват към Интернет за да се управляват от Андроид телефона ви. Заявките от подобни устройства са идвали от цял свят, включително от България.
Най-голямата предишна DDoS атака от стандартна ботнет мрежа до този момент беше с около 200 гигабита в секунда, но тази достигна 5 пъти повече – 1 терабайт в секунда! За целта хакерите са използвали пропуск в сигурността на китайската технологична компания “Гуангджу Чионмай”, която произвежда джаджи с достъп до Интернет. От компанията съобщиха, че за това е била използвана специална програма наречена “ Mirai”. Между другото може да намерите изходния код на Мирай в hackforums.net или тук, но използването му е на ваша отговорност.
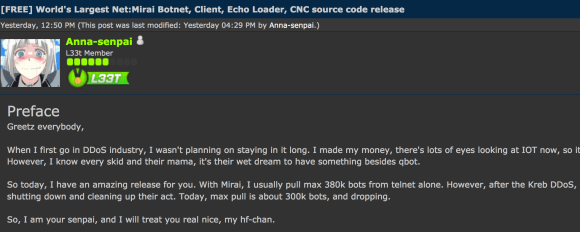
Този софтуер е най-голямата опасност за Internet of Things, защото буквално поробва устройствата и създава огромна ботнет мрежа. В случая именно тази програма е засегнала над 500 000 устройства, които са били използвани в най-мащабната DDoS атака върху сървърите на Dyn.
За съжаление „Mirai“ не е единствената опасност за Internet of Things, в пространството се вихри и неговия конкурент наречен Bashlight, който също е много добър злонамерен софтуер.
Все пак от китайската IoT компания вече съобщиха, че са готови с пакет подобрения и за да се възползват от тях всеки, който е закупил техни продукти трябва да изтегли и обнови устройствата си. Освен това може да проверите дали вашите устройства се поддават на зараза с Mirai чрез този инструмент http://iotscanner.bullguard.com/

От Dyn също обявиха, че веднага са взели мерки, няма изтичане на данни, а просто сайтовете са били недостъпни за два часа. Въпреки това са засегнати над 5 милиона потребители, които не са имали достъп до акаунтите си, а от PayPal твърдят, че са пропуснати трансфери за 150 милиона долара.
Мотив за използване на хакерски софтуер е статия на главния анализатор на Dyn – Крис Бейкър за влиянието на „Интернет на нещата“ над DNS сървърите само един ден преди атаката. Много от експертите веднага обвиниха Китай, Русия и дори Ислямска държава, че стоят зад атаката, но е твърде вероятно това да е просто демонстрация на сила от някоя мощна хакерска група.
Друг интересен факт е, че това се случва само две седмици преди провеждане на референдума за електронно правителство у нас, което наплаши толкова много държавните институции в България, че започнаха да си спират Интернета няколко дни преди гласуването.
Появи се предложение, че такова гласуване би трябвало да се провежда ден-два по-рано, за да може при кибератака срещу системата, хората да имат възможност да гласуват по старомодния начин с хартиени бюлетини на следващия ден.
Author: Петко Димов
Bibliography:
- Мартинов, Д. Български компютри и перални в най-голямата кибератака в света. Статия във вестник 24 часа;
- http://thehackernews.com/2016/10/dyn-dns-ddos.html.
Статията е публикувана от Петко Димов.