Днес 75 процента от нарушенията на сигурността се дължат на фишинг, според докладът на Веризон за нарушенията през 2023 г. Останалото се дължи на слаби пароли, които на практика са оставен ключ на входната врата. Ако приемем, че основните заплахи за киберсигурността са хакерските групи, зловредния софтуер и рансъмуерът, то фишингът е основният ключов вектор за тяхното осъществяване. Личният ми опит показва, че около 20% от служителите кликват върху фишинг имейл, без да се усъмнят, че може да е не е автентичен имейл.
Най-добрият начин да се противодейства на тази заплаха е обучението на служителите, защото няма техническо решение, което сто процента да разпознава фишинг атаките. Тренирайте критичното мислене и се запитайте дали изпращаният имейл е достоверен, дали има съмнителни знаци, дали изисква спешни действия и други най-различни методи в опит за измама на потребителите. Вижте една практична статия по въпроса Как да разбера дали имейла е фишинг? – Postvai.COM
1. Видовете фишинг атаки
Фишингът е престъпление. Това е вид измама, при която зложелател се опитва да събере лична информация или идентификационни данни, като се представя за легитимна марка и изпраща потребителите на злонамерен уебсайт. Можем да очертаем следните видове фишинг атаки:
- Събиране на идентификационни данни. Това е най-често срещаният пример, т.н. фишинг атака на Microsoft 365. Хакерът изпраща имейл, който изглежда идва от Microsoft, с молба потребителят да влезе в акаунта си в Microsoft 365. Когато потребителят кликне върху връзката в имейла, той го отвежда до фалшива страница за вход в Microsoft 365, където се събират входните му данни.
- Прикачен файл на злонамерен софтуер. При този тип техника злонамереното лице създава съобщение с прикачен файл, добавен към съобщението. Когато целта отваря прикачения файл, обикновено се изпълнява определен произволен код, като например макрос, за да се помогне на атакуващия да инсталира допълнителен код на устройството на целта.
- Връзка в прикачен файл. При този тип хибридна техника злонамереното лице създава съобщение с URL адрес в прикачен файл и след това вмъква прикачения файл в съобщението. Когато целевите лица отворят прикачения файл, те виждат URL адрес, който ги отвежда до друг сайт с полета в които му искат лични данни, включително парола.
- Връзка към злонамерен софтуер. При този тип техника злонамереното лице създава съобщение с прикачен файл. Но вместо директно да вмъкне прикачения файл в съобщението, злонамереното лице го хоства в добре познат сайт за споделяне на файлове (като SharePoint или Dropbox) и вмъква URL адреса в пътя за споделения файл към съобщението. Когато целевото лице щракне върху URL адреса, това ще активира прикачения файл, обикновено произволен код, който цели да помогне на атакуващото лице да инсталира допълнителен код върху устройството на целевото лице.
- Съдържащ злонамерен софтуер URL адрес. При този тип техника злонамереното лице създава съобщение с URL адрес. Когато целта щракне върху URL адреса в съобщението, тя ще бъде отведена в уеб сайт, който ще се опита да изпълни код във фонов режим, за да събере информация за целта или да разположи произволен код на нейното устройство. Обикновено уеб сайтът, който се опитва да привлече целта, ще бъде добре познат уеб сайт, който е компрометиран по някакъв начин.
- Даване на съгласие от Oauth. При този тип техника злонамерено лице е създало приложение в Azure, което иска от целта да предостави разрешенията на приложението за някои от целевите данни. Приложението ще предостави URL адрес, който се изпраща до целта от злонамереното лице по подобен начин на техниката за събиране на идентификационни данни, като URL адрес в съобщение. Този път щракването върху URL адреса ще активира механизма за даване на съгласие за приложения, показвайки съобщение, като например „Приложението Contoso иска достъп за четене до вашата папка Входящи“, щракнете върху бутона, за да одобрите или откажете искането.
2. Имейл адресите могат да бъдат подправени
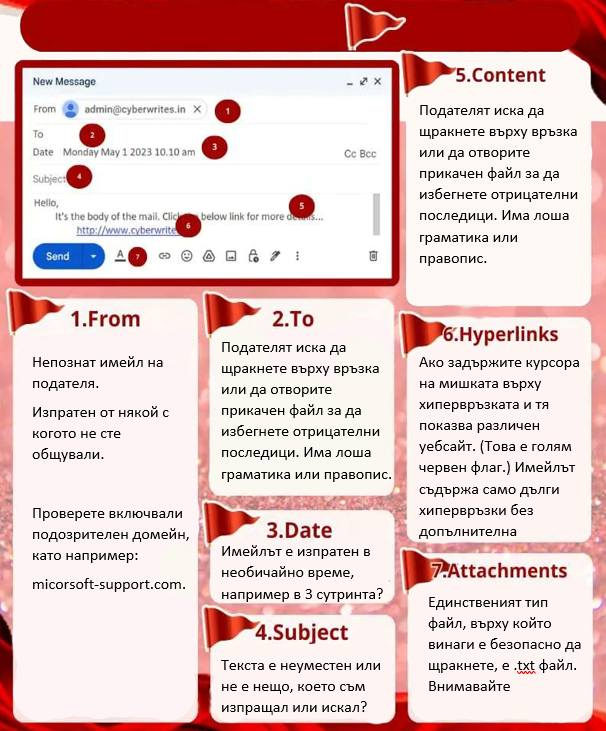
Никога не се доверявайте на имейл, базиран само на предполагаемия подател. Кибер престъпниците имат много методи за прикриване на имейли. Те разбират как да подмамят жертвите си да мислят, че подателят е легитимен, когато имейлът наистина идва от злонамерен източник. Най-често срещаните видове подправени имейли са показване на друго име и използване на близки домейни. При подправяне на показваното име се използва легитимно име на фирма, като подател на имейл, като например microsoftsupport@microsoft.com, но имейлът отдолу е случаен адрес като xyz@yahoo.com.
В примера по-долу хакерите изпращат фишинг имейл, представящ се за Microsoft, като показваното име гласи „Microsoft Outlook“, а имейл адресът принадлежи на акаунт в Gmail. За нищо неподозиращите потребители това несъответствие може лесно да бъде пренебрегнато, особено при преглеждане на имейла на мобилно устройство, където повечето имейл клиенти показват само показваното име и скриват имейл адреса.

Подправянето на показваното име е най-ефективно, когато потребителят преглежда имейла на мобилно устройство, тъй като имейл адресът на подателя е скрит. Измамниците разчитат на факта, че повечето мобилни потребители няма да разширят името на подателя, за да видят имейл адреса.
Близките домейни изглеждат идентичен с легитимен имейл адрес, но е леко променен. Например, за да измами Apple.com имейл, хакерът може да използва Apple.co. В други случаи хакерите ще използват разширения, за да подмамят потребителите. Някои примери включват apple-support.org, apple-logins.net и apple-securities.com. Също така наблюдаваме увеличение на дългите, объркващи под домейни, като icloud.accounts@apple.it.support.zqa.ca.
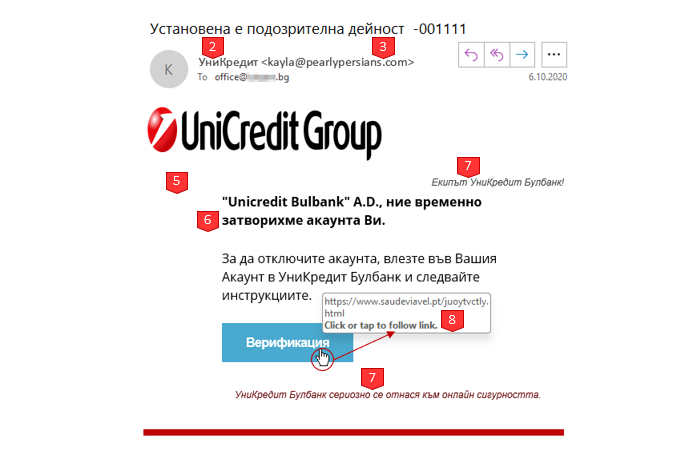
Тези разлики могат да бъдат забележими, като например различно домейн разширение, или неоткриваеми за човешкото око, като например кирилица, които изглеждат същите като тези в латинската азбука. По-долу е даден пример за близък братовчед подправяне, при което хакерите използват различно домейн разширение от легитимния уебсайт на American Express.

Друга техника за фишинг атака на клонинг е замъгляването на URL адресите, за да се избегне откриването чрез традиционните имейл филтри. Хакерите могат да вмъкнат легитимен URL адрес в имейл и да пренасочат връзката, за да сочат към фишинг страница, техника, известна като пренасочване на URL адреси. Хакерите могат също така да прикриват фишинг връзки, използвайки URL адреси (напр. bit.ly, Goo.gl, Ow.ly), да прикриват връзки в QR кодове или прикачени файлове или „неща“ имейли с многобройни легитимни връзки, за да подмамят филтрите да пренебрегват един злонамерен URL адрес, техника, известна като пълнене на URL адреси.
Примерът по-долу илюстрира техниката за пълнене на URL адреси. В допълнение към злонамерения URL адрес, имейлът съдържа множество легитимни връзки за достъп до общността на Microsoft, предпочитанията за контакт, правните уеб страници и уеб страниците за поверителност.

3. Темата на имейла често е примамлива или заплашителна, но винаги изисква бързи действия
Кибер престъпниците могат да обещаят „безплатни iPhone на първите 100 респонденти“ или да заплашат, че „кредитната ви карта ще бъде спряна ако не предприемете незабавни действия“. Провокирането на чувство на паника, неотложност или любопитство е често използвана тактика. Потребителите обикновено реагират бързо на имейли, които показват потенциална финансова загуба или могат да доведат до лична или финансова печалба. Имейли, които имат агресивен тон или твърдят, че трябва да се предприемат незабавни действия, за да се избегнат последствия, трябва да се считат за потенциална измама. Два примера за това са фишинг имейли, които казват на потребителите, че техните критични акаунти са заключени или че трябва да бъде платена фактура, за да се избегне спирането на услугите. Показването на примери от тези типове имейли по време на обучение за осведоменост за фишинг ще помогне на потребителите да разберат психологическите трикове, използвани при атаки.
4.Атаките стават все по-целенасочени и лични
Много фишинг атаки от миналото бяха изпращани наведнъж до голяма група потребители, което доведе до безлични поздрави. Имейлите често се обръщат към потребител с общ термин като „клиент“, „служител“ или „пациент“. Вашите служители трябва да внимават с тези условия, тъй като професионалните организации обикновено се обръщат към потребителите с първото им име в имейла, но персонализираният имейл не е сигурен знак за легитимен имейл.
Днешните фишъри предприемат целеви атаки, които включват името на жертвата в темата. С помощта на автоматизация хакерите могат предварително да попълнят имейл адреса на жертвата на фишинг уеб страницата и дори да заредят логото на компанията на страниците на Microsoft 365.
5.Фишинг имейлите стават все по-сложни
Служителите трябва да четат внимателно имейлите си, а не просто да ги преглеждат. Много фишинг атаки се предприемат от други държави, затова единия начин да се разпознаят е чрез граматическите грешки. Хакерите днес са по-усъвършенствани. Те имат ресурсите да съставят чисти имейли на целевия си език, имат мрежи от хакери, които да помагат при атаки и правят по-малко грешки. Служителите трябва да четат имейлите внимателно както за очевидни, така и за фини граматически проблеми, които биха могли да показват, че подателят не е уважаван.
6.Връзките не винаги са това, което изглеждат
Всеки фишинг имейл включва връзка, но фишинг връзките са измамни. Въпреки че текстът на връзката може да гласи „Отидете в PayPal акаунт“, URL адресът отвежда потребителя до фишинг страница, проектирана да изглежда като PayPal. Уверете се, че вашите служители задържат курсора на мишката над всички връзки, преди да щракнат върху тях, за да видите изскачащия прозорец, който показва истинската дестинация на връзката. Ако това не е очакваният уебсайт, вероятно е фишинг атака.
Най-важно е да се уверите, че сърцевината на URL адреса е правилна. Бъдете особено внимателни с URL адреси, които завършват с алтернативни имена на домейни вместо .com или .org. Освен това фишърите използват съкращаващи URL адреси, като Bitly, за да заобиколят имейл филтрите и да подмамят потребителите, така че внимавайте да кликвате върху съкратени URL адреси. IsItPhishing.AI може да определи дали даден URL адрес е легитимен или връзка за фишинг.
7.Фишинг връзките могат да бъдат скрити в прикачени файлове
Всички фишинг имейли съдържат връзка, но връзките не винаги са в имейла. За да избегнат откриването от филтрите за сигурност на имейла, хакерите ще включат фишинг връзка в прикачен файл, като PDF или Word документ, вместо в тялото на имейла. И тъй като технологията за пясъчник сканира прикачени файлове за зловреден софтуер, а не връзки, имейлът ще изглежда чист.
Самият имейл ще изглежда като от легитимен бизнес, продавач или колега, с молба да отворите прикачения файл и да щракнете върху връзката, за да прегледате или актуализирате информацията. По време на обучението за информираност за фишинг потребителите трябва да бъдат обучени да задържат курсора на мишката върху връзките в прикачените файлове по начина, по който го правят, когато проверяват връзки в имейли.
8. Хакерите използват реални изображения и лога на марката
Логотата на марката и търговските марки не са гаранция, че даден имейл е истински. Тези изображения са публични и могат да бъдат изтеглени от интернет или лесно копирани. Дори антивирусни значки могат да бъдат вмъкнати в имейли, за да убедят жертвите да мислят, че имейлът е от законен източник.
Въпреки че всеки имейл филтър може да открие фишинг имейл, за който е докладван по-рано, той може да не разпознае същия имейл, ако бъде изпратен повторно с променено изображение или лого. В резултат на това хакерите изкривяват изображения и лога, за да заобиколят откриването. Освен това, фишинг URL адресите могат да бъдат скрити в QR кодове, злонамерен текст може да бъде поставен върху изображения и изображенията често се хостват дистанционно, за да се избегне откриването.
9. Обучението за разпознаване на фишинг е постоянен ангажимент
Справянето с последиците от фишинг атака е не само отнемащо време, но и скъпо. Едно невнимателно щракване има потенциала да компрометира цялата ви мрежа, така че е важно всички да работят като екип, за да защитите компанията. Уверете се, че има въведена система за докладване на атаки и се уверете, че всичките ви служители разбират колко е важно да ги последват при докладването.
Най-добрият метод за справяне с това е обучението. Служителите трябва да получат обучение и непрекъсната осведоменост за фишинг атаките. Ако служител кликне върху фишинг връзка, той трябва да получи незабавна обратна връзка и допълнително обучение. Едно такова решение за защита е Vade за M365. Той задейства обучението в момент на нужда, а не месеци по-късно.
10. Фишинг клониране
Това е разновидност на фишинга, който клонира предварително изпратен легитимен имейл за да експлоатира жертвите. Представете си, че получавате легитимен имейл от марка, която познавате и на която имате доверие. По-късно отново получавате същия имейл, само че този път подателят обяснява, че е забравил да включи допълнителна информация. Без да знаете очевидните признаци на фишинг, вие се доверявате на имейла, като автентичен и приемате разсъжденията на подателя без второ предположение. В края на краищата, съдържанието и контекстът на имейла не ви дават причина за подозрение. Оказва се обаче, че този втори имейл не е легитимен, а клонинг на оригиналното съобщение, предназначен да ви заблуди да кликнете върху злонамерена връзка или да изтеглите вреден прикачен файл. Подобно на обичайните схеми за фишинг, хакерите изпращат клонирания имейл до голяма група получатели, за да увеличат шансовете за компрометиране на потребител. В случай, че осигурят жертва, те имат достъп до контактите на това лице и му препращат клонирания имейл, разширявайки обхвата на първоначалната атака.
Какво е смишинг и vishing?
Това не е погрешно изписване на фишинг, а все по-често срещани начини на измама. Смишингът е SMS фишинг, а Вишинг е форма на фишинг, която използва телефонни обаждания, като вектор на атаката. По време на такава атака участниците в заплахата се обаждат на жертвата и се представят за представители на организация, често финансова или правителствена институция. След това измамниците използват тактики за социално инженерство, за да накарат жертвите да предприемат действия по телефона, като например разкриване на идентификационни данни за акаунт или финансова информация.
През май 2022 г. Cisco стана жертва на сложна вибрираща атака Това доведе до публикуването на вътрешни данни в тъмната мрежа. Измамник, представящ се за представител на множество организации, извърши гласови фишинг атаки, за да заблуди служител на Cisco да разреши заявки за MFA на устройството си. Това позволи на измамника да получи достъп до чувствителна информация на Cisco и да ги изтече в тъмната мрежа.
Неотдавнашната атака на Cisco е само един от няколкото нашумели примера. С глобалната пандемия, водеща до увеличаване на работата от разстояние, служителите виждат размиване на границата между професионалния и личния си живот. На свой ред, филтрирането на разсейването и улавянето на престъпни връзки и съобщения стана по-голямо предизвикателство за обикновения работник. Това създаде идеалната ситуация, която участниците в заплахата да използват. Тъй като мерките за киберсигурност не могат да защитят мрежите на всеки краен потребител, ИТ персоналът е ограничен в способността си ефективно да смекчи атаките.
1. Как вишингът е свързан с фишинг атаките?
Vishing е форма на фишинг, заплаха, която се опитва чрез социално инженерство да се представя за добре позната, надеждна марка. Фишинг и вишинг атаките използват почти едни и същи техники, като например създаване на усещане за неотложност, за да привлекат жертвите да предприемат компрометиращо действие. В крайна сметка и двете заплахи работят за постигане на една и съща цел: придобиване на контрол върху информация или акаунти за нечестиви цели. Подобно на фишинг, вишинг атаките също са довели до сериозни финансови загуби за много организации.
Докато и двете кибератаки разчитат на тактики на социално инженерство, за да приспиват жертвите си във фалшиво чувство за сигурност, основната разлика между фишинг и вишинг атаките е техният вектор. Фишинг атаките въоръжават имейла, за да експлоатират потребителите, докато вишинг атаките се извършват по телефона. Въпреки това, заплахите могат да използват и двата вида атаки в тандем, за да експлоатират жертвите.
Пример за това е BazaCall, кибератака, която започва с фишинг имейл, който насърчава потребителите да се обаждат на телефонен номер, контролиран от зложелатели. Ако жертвите се обадят на номера, атаката vishing започва с цел да накара жертвата да изтегли зловреден софтуер. Данните показват, че тези хибридни атаки са сред най-вредните за организациите, като опитите за фишинг са три пъти по-ефективни, когато са съчетани с телефонно обаждане.
Можете да мислите, че фишингът и вишингът попадат под по-широкия чадър на социалното инженерство. И двете са сред най-често срещаните и успешни заплахи, които разчитат на социално инженерство.
2. Обичайни начини за извършване на вишинг атаки
Въпреки че някои от нас може вече да са запознати с по-разпространените видове атаки, други форми на вишинг може да са непознати за вас. Нека разгледаме някои от по-често срещаните начини за извършване на атаки с vishing, за да знаете как да ги забележите в бъдеще.
Атаката на глас по интернет протокол (VoIP). Пандемията доведе до нарастване на технологиите за глас по интернет протокол или VoIP, които позволяват на потребителите да извършват телефонни разговори през интернет. Естествено, появата на интернет-базирани обаждания създаде идеални условия за участниците в заплахата да извършват атаки. Способни да създадат персонализиран телефонен номер, който съвпада много с легитимен, доверен номер от страна на потребителя, участниците в заплахата могат лесно да се насочат към потребителите на VoIP системи. След като даден потребител отговори, заплахата ще използва тактики за социално инженерство, за да го убеди да предаде идентификационни данни за вход, да се потвърди на злонамерен уебсайт или да разкрие чувствителна информация за компанията. VoIP атаките често се представят за представители на правителствени агенции или правоприлагащи органи – две субекти, които в повечето случаи изискват внимание, доверие и бързи действия.
Банковата измама. При този тип vishing атака, заплахата ще се представя за някой от банка и ще информира жертвата, че има проблем с акаунта им. Хакерът може да каже, че средствата трябва да бъдат прехвърлени в друга сметка или са необходими идентификационни данни за влизане, за да се коригира проблемът. В крайна сметка целта на заплахата е да убеди жертвата да преведе парите към измамна сметка или да получи директен достъп до сметката.
Предложение от типа „твърде хубаво, за да е истина“. Много от нас са получавали този тип оферта „прекалено хубаво, за да е истина“. Независимо дали става въпрос за заплаха, която рекламира шанса да освободите целия си студентски дълг или да получите значителен чек от социалното осигуряване, тези непоискани оферти имат за цел да привлекат потребителите да предприемат незабавни действия. За да се възползват от офертата, участниците в заплахата често ще изискват жертвите да платят номинална такса или да разкрият чувствителна информация. След като жертвите се съобразят, те бързо научават подлите намерения зад предложението на заплахата.
Вишинг атаките стават все по-разпространени и сложни. Близо 70 процента от организациите в световен мащаб съобщават, че са се сблъскали с vishing атака през 2021 г., което е увеличение с 54 процента спрямо 2020 г. Всяка следваща година процента на този тип атаки нараства прогресивно.
Как да се защитим от фишинг и вишинг?
- Първият метод е да използваме технологични антифишинг решения за защита в реално време от типа на Vade. Но технологичните решения не могат да ни защитят на сто процента и затова следва да бъдат само първата линия на отбраната. Те позволяват да откривате заплахи в реално време. За оптимална сигурност потърсете решения, които използват изкуствен интелект (AI) за извършване на поведенчески анализ на имейли, URL адреси и уеб страници. Тези решения откриват аномалиите, присъстващи във всяко злонамерено съдържание и филтрират както известни, така и неизвестни заплахи. Традиционните имейл филтри, защитава срещу злонамерено съдържание само с известни функции, като например специфични подписи на злонамерен софтуер или IP адреси в черния списък. Освен това трябва да потърсите антифишинг решения, които осигуряват възможности за реакция на заплахи. Тъй като никое решение за сигурност не може да блокира 100% от заплахите, вашето решение трябва да ви осигури защита срещу заплахи, които достигат до входящата поща на вашите потребители и могат да се движат свободно във вашата вътрешна мрежа.
- Инвестирайте в образованието на служителите си и тяхната фишинг осведоменост. Потребителите са най-слабото звено в организацията на киберсигурността. Затова най-добрата превенция срещу vishing атаки е да предоставите на служителите си задълбочено обучение, включително как да идентифицират често срещаните признаци на vishing атака и да реагират по подходящ начин. С правилното обучение за информираност на потребителите можете да засилите най-голямата слабост в позицията си за киберсигурност и да ограничите вероятността от успешна атака. Когато оценявате програмите за обучение за информираност на потребителите, потърсете тези, които предлагат персонализиран, навременен и подходящ учебен опит. Тези програми предлагат превъзходна алтернатива на обучението в класната стая или общите симулации, като отразяват съдържанието и контекста на имейл взаимодействията на потребителите и автоматично предоставят образование на текуща, както е необходимо. За целта може да се използват програми като Вейд.
- Практикувайте добра киберхигиена. Освен технологиите и образованието, трябва също така да насърчавате служителите да възприемат добри практики за киберхигиена. Това означава да бъдете предпазливи, когато отваряте всеки имейл, признавайки, че той може да бъде подправен. Това също така означава внимателно да проверите имейл адреса на подателя и да потърсите несъответствия между домейна и показваните имена. Вашите служители също трябва да търсят често срещани признаци на фишинг, включително правописни и граматически грешки, които са често срещана визитна картичка на злонамерени чуждестранни участници.
- Друга превантивна мярка е да насърчите служителите си да съобщават за подозрителни обаждания или имехли, което ви позволява да ги добавите към текущия си списък с блокирани номера. Блокирането на нежелани обаждания може да попречи на атаките да достигнат до служителите, най-голямата уязвимост във вашата киберсигурност. В САЩ например, можете да добавите номера си към Националния регистър за забранени обаждания, система, използвана от Федералната търговска комисия, за да предупреждава търговците по телемаркетинг за телефонните номера, които не трябва да се обаждат. Отказът от обаждания за телемаркетинг не предотвратява вишинг атаките, но може да помогне за ограничаване на тяхната ефективност.
Доклад за разследвания на нарушения на данните за 2023 г. | Веризон (verizon.com)
-
Борба с дезинформацията в националното информационно пространство
В съвременния свят информационната среда се е превърнала в ключово бойно поле. Националното когнитивно пространство е изложено на системни атаки чрез дезинформация, пропаганда и психологически операции. Дигиталната дезинформация вече не е просто инцидентен проблем, а реална заплаха за националната сигурност и стабилност. Държави и организации активно използват когнитивни операции за манипулиране на общественото мнение и…
-
Приложения на AI в отбраната и националната сигурност
Машинният интелект ще е последното изобретение, което на човечеството ще му се наложи да направи – Ник Бостром Изкуственият интелект е основен двигател на Индустрия 4.0 и се използва за мониторинг и оптимизация на бизнес процеси в реално време. Тези технологии вече намират широко приложение в отбраната и националната сигурност, където подпомагат вземането на решения…
-
Информация и дезинформация!
Истината е първата жертва във войната – този израз за първи път е споменат по време на конференция за защита правата на жените през август 1915 г. от Етел Анакин, съпруга на британския политик Филип Сноудън (Snowden, 1915). Фразата е още по-актуална днес, когато дезинформацията се утвърди като една от най-значимите асиметрични заплахи за националната…


