Информационната сигурност е един от най-важните компоненти на националната сигурност и затова дълго време защитата на правителствената информация е изключителен приоритет на военизираните структури като: Националната агенция за сигурност на САЩ (National Security Agency – NSA), Федералната агенция за правителствена връзка в Русия и т.н.
В съвременното информационно общество свободният и безопасен достъп до интернет, сигурността и безопасността на информационните потоци са от жизнено значение за отделните личности, организации и обществото като цяло. Днес всички основни социални дейности (управленски, икономически, образователни, информационни, търговия, забавления и т.н.) се извършват в информационното пространство и всички се опитват да ги изполват за постигане на собствените си политически цели, което води до т.нар. „информационна война“.
Ние вече живеем в условията на такава война – за доказателство погледнете фактите предоставени във Verizon 2020 Data Breach Investigations Report[1]: цели 98 % от случайте за пробив на нечия информационна база се осъществяват от външни източници; в 4 % от случаите са замесени вътрешни лица, а само 1% идват от бизнес партньори; 79 % от пробивите на информационната сигурност са заради пропуск в системата; 85 % от пробивите се откриват чак след 2 седмици[2].
Само във Великобритания в рамките на един месец се получават по 20 000 злонамерени имейла до правителствените мрежи, като поне 1000 от тях са умишлено изпратени, а в САЩ държавните органи губят над 1 милиард долара годишно от пробиви в информационна сигурност.
Предметна област на теорията на информационната сигурност
Теорията на информационната сигурност като наука е сравнително млада, макар че човечеството се занимава с нейните въпроси още от ерата на египетската цивилизация. Тя получава своето развитие във връзка с масовото използване на информационните технологии, което доведе до поява на множество нови уязвимости и злонамерени заплахи. Появиха се нови средства на труда и нови обществени отношения, които изпреварват развитието на законодателство и в частност на нормативната регулация в областта на информационната сигурност и защитата на класифицираната информация. Това наложи законодателите да създадат нови юридически актове, уреждащи обществените отношения в информационната сфера, които да въведат ефективни механизми за гарантиране на информационната сигурност, да разработят ефективни политики, правила и процедури за информационна сигурност и защита на информацията.
| 60 -те години | 70-те години | 90-те години |
| Компютърна сигурност | Сигурност на данните | Информационна сигурност |
Табл. 1: Развитие на понятието информационна сигурност
С промяната на понятието се подчертава важността на информацията в съвременното общество и разбирането, че информацията е по-важна от отделните елементи на данните.
Предметната област на информационната сигурност е свързана със:
- защитата на информацията и свързаните с нея ресурси;
- технологиите за пренос, управление, съхранение, активиране и т.н.;
- политиката и моделите за сигурност на информацията;
- класификация на системите за защита на информацията;
- изисквания за сигурност на информационните системи;
- методология за оценка на сигурността на информационните системи и проектиране на защита.
- специфични системи за защита на информацията, прилагани в различни органи на управление, институции и предприятия с различни форми на собственост.
Целта на информационната сигурност е защита на ценните информационни ресурси (информация, компютърен хардуер и софтуер) на дадена организация, да гарантира целостта на информацията и да минимизира разрушенията, получени вследствие на модифициране или унищожаване на информацията. Чрез подбор и прилагане на подходящи предпазни мерки, сигурността подпомага мисията на организацията, чрез предпазване на нейните физически и финансови ресурси, репутация, правна позиция, служители и други материални и нематериални активи. За целта се поставят следните задачи:
– превенция;
– откриване;
– възстановяване.
Както всяка друга наука, информационната сигурност има своя концептуален апарат, който е в състояние най-точно да характеризира всички аспекти на защитата на информацията.
Основни определения в информационната сигурност
Повечето хора използват взаимозаменяемо термините информационната сигурност и киберсигурност, но между тях има определени разлики.
Като понятие информационната сигурност е защита на конфиденциалността, целостта и достъпността на информацията, а също така на нейната автентичност, отчетност и надеждност[3]. Това включва защита на информацията и информационните системи от неоторизиран достъп, използване, разкриване, смущение, модификация или унищожаване на данните[4]. Терминът е достатъчно общ за да бъде използван независимо от формата, която може да имат данните (например, електронна или хартиена форма)[5].
Като процес информационната сигурност включва управление на политиките, риска и мерките, необходими за откриване, документиране и противодействие на такива заплахи с цел да осигури поверителност, цялостност и достъпност на информацията[6]. Този процес протича под формата на непрекъснат цикъл: от появата на нова заплаха през етапа на нейното откриване и етапа на поява на нова защита с цел да обезопаси и защити информацията или да намали до минимум нейната загуба.

Фиг. 1: Цикъл на осигуряване информационна сигурност[7] Източник: https://www.tuj.asenevtsi.com/Sec2009/Sec01.htm
Ако понятието киберсигурност се отнася до защита на киберпространството, мрежите, сървърите и компютърните системи от различни киберзаплахи, то информационната сигурност се отнася най-вече до цифровите активи, данните и тяхната поверителност, цялост и достъпност.
Следователно информационната сигурност е по-широкото поле, което се отнася до защита на информацията и данните, независимо дали са физически или компютаризирани. Когато информацията е застрашена, това е обект на информационната сигурност, но ако имаме киберпрестъпление, което не е заплаха за информацията, то не е обект на информационната сигурност, а проблем на киберсигурността. Респективно, информационните заплахи, които не включват киберпространството са проблем на информационната сигурност, но не са обект на кибер сигурността.
Информационната сигурност отговаря на въпроса „Какви са моите ценни дигитални активи, които трябва да защитавам?„, а киберсигурността отговаря на въпроса „Кой на какво иска да навреди и как да го защитя?“ Част от работата на експертите по информационна сигурност е да определят какви са критичните данни и информационни активи, къде се намират те и каква технология трябва да внедрят, за да ги защитят? Включва събирането на инструменти, политики, концепции, гаранции за сигурност, управление на риска, действия, обучение, най-добри практики и технологии, които могат да се използват за защита на информационните активи.

Фиг. 2:Същност на информационната сигурност[8]
Източник: https://www.tuj.asenevtsi.com/Sec2009/Sec01.htm
Обекти на защита са собственици и потребители на информация, носители и средства за обработка на данни, компютърни и комуникационни мрежи и органите за управление на системата.
От гледна точка на националната сигурност, информационна сигурност е състояние на защитеност на информационните ресурси (информационната среда) от вътрешни и външни заплахи, които могат да причинят увреждане на интересите на обществото и държавата (националните интереси). Това схващане се използва най-често за формиране на държавна политика в информационната сфера, за усъвършенстване на нейното правно, организационно, психологическо и научно-техническо гарантиране на информационната сигурност. На тази основа се разработват концепции за водене на информационни операции и се формулират изискванията към системите на националната сигурност.
Според национална стратегия за киберсигурност „Киберустойчива България 2020“ киберпространството е интерактивна среда от електронни мрежи и информационна инфраструктура включително интернет, телекомуникационни мрежи, компютърни системи, вградени процесори и контролери, които се използват за създаване, унищожаване, съхранение, обработка, обмяна на информация, управление на обекти, системи и услуги за потребителите[9]. Според речника на военните термини на САЩ киберпространство е всяка управляема електроника, но те добавят и понятието разширено киберпространство, което включва всяка система, която може да бъде хакната от интернет. В този случай електрониката на даден робот, машина, дрон или ракета са част от киберпространството, а целият робот, машина или ракета са част от разширеното киберпространство, което може да повлияе на реалното пространство.
Съгласно „Политиката на НАТО за информационните операции“ информационното пространство е „виртуално и физическо пространство, в което се получава, обработва и предава информация.[10]“. То се състои в самата информация и е „съвкупността от индивиди, организации и системи, които събират, обработват, разпространяват или действат според дадена информация“[11]. То се отнася до зоната на разпространение на информацията като цяло, чрез всички налични канали (телевизия, радио, вестници, списания, академични дебати и интернет), които въздействат на човешкото съзнание и затова е обект на информационна война[12].
Разликата според въздействието е показана на фигурата и както се вижда върху интернет пространството се налагат характеристиките на останалите две.

Фиг. 3: Дефиниране на границите между киберпространство, интернет пространство и информационно пространство[13] Източник: https://postvai.com/cyber/informacionna-sreda.html
Терминът „информация” произлиза от латинската дума informare, което означава „придаване на форма”. Тя съществува във всеки материален обект като многообразие на неговите състояния и може да се създава, унищожава, предава, приема, съхранява и обработва. Според изследване на американски учени през 80-те години на миналия век информацията е факторът Х, който обединява процесите на иновациите и развитието на организацията (производство, конкурентоспособност, просперитет) и позволява на обществото да разгърне в синергия своите способности и да осигури максимални постижения . В резултат на това е формулиран един от базовите закони на съвременното стратегическо ръководство на организациите: колкото по-ефективна е обработката на информация в дадена организация, толкова по-ефективна е самата организация. Затова в информационната епоха тя се превръща в актив с първостепенно значение от най-голямата ценност и основна производствена сила, източник на доходи и печалби. Основна характеристика на всяка информация са нейното съдържание (смисъл, стойност на информацията) и ценност на информацията (полезност, значимост).
Съгласно общоприетата класификация според моделът за обработка, цялата информация в информационното пространство се групира в четири основни класа: сигнали, данни, знания и култура[14].
- Сигналите се добиват от сензори, които регистрират промените на околната среда.
- Данните се определят като кодирани сигнали, които се обработват, систематизират и подреждат по определени алгоритми в бази данни. В зависимост от своя вид и структура данните могат да бъдат: цифрови, символни, нотни, щрихови, графични, таблични и др. За целите на информационните системи, данните са различни факти регистрирани за различни събития, дейности и процеси в подходяща форма и върху определен информационен носител. Данните се въвеждат в информационни системи, за да се обработват и съхраняват с някаква цел.
- Съответно, знанията са интерпретирани данни, получени в резултат на анализа, оценката, осмислянето и съчетаването на различни източници на информация. Знание е разбирането за съдържанието, което носи информацията. То е субективно и се основава на опита на отделния индивид.
- Културата се разглежда на работно ниво като организационна култура, която предоставя разбиране на средата, процесите и явленията, което ни дава възможност да взимаме решения и предприемане на определени действия, които оказват обратно въздействие и изменят околната среда.[15]

Фиг. 4: Модел на обработка на информацията за извличане на експертно знание за заобикалящата ни среда[16]
Трябва да се отбележи, че самото понятие „информация“ предполага наличието най-малко на три обекта: източник на информация, потребител и преносна среда. Информацията не може да бъде предадена, приета и съхранявана в чист вид, неин носител се явява съобщението. Оттук следва, че понятието „информация“ включва два основни елемента: сведение и съобщение.
Сведението има познавателна, комуникативна, прагматична и оценяваща функция. Неговата ценност се определя от субективните задачи на човека. Докато съобщението се дефинира като съвкупност от предаваните сведения и порядъка (алгоритъма) за тяхното кодиране в набор от знаци и последващото му декодиране в сведение. Преобразуването на информацията от сведения в съобщения и обратно представлява същността на общия закон за разпространение на информацията. Съобщенията могат да се преобразуват по предварително замислени правила. Процесът на преобразуване на съобщения по някакви правила се нарича кодиране, а обратното преобразуване се нарича декодиране. Кодирането и декодирането се използват в информатиката като програмиране, което под една или друга форма е основен инструмент при създаването на компютърни информационни системи (или автоматизирани системи за управление).

Фиг.5: Цикъл на преобразуване на информацията[17]
От гледна точка на националната сигурност информацията е стратегически актив на държавата и следователно трябва да бъде подходящо защитена. Информацията може да се съхранява в много форми, включително: цифрова форма (напр. файлове с данни, съхранявани на електронен или оптичен носител), материална форма (напр. на хартия), както и непредставена информация под формата на знания на служителите. Каквато и форма да приеме, тя винаги трябва да бъде адекватно защитена, защото това дава възможност да се избегнат или намалят рисковете за нейното компрометиране, което позволява да се използват ефективно информационните активи и, в крайна сметка, да се осигури постигане на целите на организацията или държавата.
Под информационни активи се разбират материалните и нематериални информационни ресурси, информационните обекти и цялата натрупана информация в информационните системи, които имат полезна стойност за организацията[18]. Според стандартът ISO 27000 информационните активи могат да бъдат:
- бази данни и файлове с данни, договори и споразумения, системна документация, изследователска информация, ръководства за потребителите, учебни материали, работни и поддържащи процедури, планове за непрекъснатост на бизнеса, споразумения за оттегляне, доклади от ревизии и архивна информация;
- софтуерни активи и средства за разработка;
- физически активи като компютърни устройства, сменяеми носители и други;
- изчислителни и комуникационни услуги и общи комунални услуги;
- хора и тяхната квалификация, умения и опит;
- нематериални ценности, като репутация и имидж на организацията.
Информационните ресурси се явяват икономическа категория и в съответствие с това притежават определени характеристики – цена, стойност, разходи, печалба и т.н., което позволява да бъдат използвани като база за създаване на информационни продукти. Те са особен вид стока, съвкупност от данни, събрани и обработени от производителя за разпространение във веществена или невеществена форма.

Фиг.6: Информационни продукти и услуги[19]
Информационна услуга е услуга, ориентирана към удовлетворяване на информационните потребности на потребителите, чрез предоставяне на информационни продукти.[20]

Фиг. 7: Опростена информационна система[21]
Информационната система е съвкупност от софтуер, хардуер, данни, персонал, процедури и мрежи[22]. Тези шест критични компонента позволяват информацията да бъде въвеждана, обработвана, извеждана и съхранявана. Всеки от тях има своите предимства и недостатъци, характеристики и приложения. От друга страна самите компоненти на информационните системи също имат свои изисквания за сигурност.
- Софтуерът е най-сложния компонент на ИС що се отнася до сигурността. Грешките в софтуера представляват една от основните заплахи за информацията. Софтуерът е жизненоважен елемент за съхраняваната в дадена организация информация. За съжаление софтуерните продукти често се създават в рамките на ограничения на проектите – време средства, и работна ръка. За информационната сигурност се мисли в последствие, вместо да е заложена като приоритет в самото начало. По този начин софтуерните продукти стават лесна мишена за случайни или преднамерени атаки.
- Хардуерът е физическата технология, на която се поставя и изпълнява софтуера, съхраняват и предават данни и която осигурява интерфейс за въвеждане и премахване на информация от системата. Политиките за физическа сигурност третират хардуера като физически актив и са насочени към предпазването му от увреждане или кражба.
- Данните, които се съхраняват, обработват и предават чрез компютърните системи също трябва да бъдат защитени. Често те са най-ценните активи, които дадена организация притежава и са основна цел на предумишлени атаки.
- Хората са най-слабото звено в системата. Те винаги са заплаха за системата, затова политиките, обучението и запознаването с технологиите са толкова важни за сигурността на системата.
- Процедурите представляват писмени инструкции за изпълнение на специфични задачи. Когато неавторизиран потребител узнае процедурите на организацията, това представлява заплаха за интегритета на информацията.
- Сред най-известните типове мрежи салокалните (local area network, LAN), широкообхватните (wide area network, WAN) и частните виртуални мрежи (Virtual Private Network, VPN).
Обработката на информацията в информационното пространство е комплексен процес на извличане на смисловото съдържание (знанието), закодирано в получените съобщения. Тези съобщения обикновено са във вид на сигнали или необработени (т. нар. сурови) данни. Предназначението на съвременните информационни системи е чрез използване на интелигентни технологии и специализирани продукти да осигурят обработката на сигналите и данните от сензорната среда като симулират човешкия когнитивен цикъл на база моделиране на познавателните психически (когнитивни) процеси.
Осигуряване на информационната сигурност се явява процес на управление на рисковете, чрез управление на персонала и средствата за защита. Информационната сигурност трябва да осигурява нейното ефективно управление и използване от организацията във всички етапи на нейния жизнен цикъл, както следва събирането, сортирането, в целия жизнен цикъл на информацията от нейното създаване, до нейното унищожаване[23].

Фиг.8: Жизнен цикъл на информацията[24]
Модели на информационната сигурност
Независимо от етапа от жизнения цикъл на информацията, тя трябва да бъде непрекъснато защитавана като стратегически актив, поради което са изградени редица модели на информационната сигурност[25]. Например организациите, които използват защитни стени за основно средство за защита, разчитат на модел на защита на периметъра, а организациите, които разчитат на няколко различни механизма за сигурност практикуват модел на слоева защита. Всеки модел почива на ясни дефиниции за това на кое се вярва напълно или частично и това, на което не се вярва.
Най-използваният модел е известната триада C.I.A (К.Ц.Д), които включва три основни компонента – конфиденциалност, интегритет (цялостност) и достъпност, които гарантират защитата на информацията. В допълнение те могат да бъдат разширени с отчетност, достоверност, автентичност, безотказност и надеждност на информацията.
- Конфиденциалност (поверителност) на информацията и данните в автоматизираните информационни системи е регулираща функция, която предотвратява разкриването и достъпа до информацията от неоторизирани лица или системи. Нарушаването на конфиденциалността може да има много форми, от надничане през рамото на компютърен екран, през кражба или загуба на флаш памет до предаване на некриптирани данни. За защита на информацията могат да бъдат прилагани множество механизми за защита, които включват: управление на достъпа, шифриране, класификация на информацията, сигурно съхранение на документи, прилагане на общи политики за сигурност и обучение.
- Цялостност на информацията е функцията, с която се поддържа интегритета на обработваната и съхранявана информация. Преди време европейските благородници са гарантирали интегритет на данните в документите чрез восъчен печат върху пликовете. Неразчупен печат върху плика е гарантирал интегритет на съдържанието както и автентичност, базирана на уникален пръстен с печат. Това е невъзможността за промяна на информацията без разрешение. Например, представете си че имате ЕГН в което постоянно се сменя някаква цифра (т.е.система за ползване на информацията, а ако спрем да вярваме на информацията спираме да ползваме системата). Интегритетът е нарушен, когато служител несъзнателно или съзнателно изтрие или унищожи важна информация (файл), когато вреден софтуер зарази компютър, когато служител или външно лице има възможността неоторизирано да промени чувствителна информация. Ключов метод за осигуряване на интегритета е т.н. file hashing, при който файлът се прочита с помощта на специален алгоритъм, който използва стойностите на битовете във файла за изчисление на hash стойност. Hash стойността е уникална за всяка комбинация от битове. Ако компютърната система изпълнява hash алгоритъм за файл и получава различна стойност, от записаната hash стойност за този файл, то следва, че файлът е бил компрометиран и интегритетът на информацията е нарушен.
- Достъпност (наличност) на информацията в информационните системи или мрежи е функцията, с която се осигурява исканата от оторизираните лица информация, в указаното време и на нужното място, в желания вид, т.е. тези лица имат достъп винаги когато това е необходимо. За да се гарантира достъпността на информацията, хардуерът и софтуерът на тези системи или мрежи трябва да работят ефективно, ефикасно и безотказно. Те трябва да могат да се възстановят бързо и цялостно, ако възникне необходимост от това(например, прекъсване на тока или технически проблем). По отношение на информацията, това е качеството й да бъде постоянно и безотказно достъпна и използваема, при поискване от упълномощени за това лица, обекти, процеси[26].
Към допълнителните, второстепенни компоненти на модела могат да се добавят:
- Отчетност (accountability) – осигуряване идентификация на достъпа на субекта и регистрация на неговите действия;
- Автетичност (authenticity) — установяване идентичност на субект или ресурс с обявените.
- Надеждност и безотказност на информационната система.
На практика информационната сигурност представлява комбинация от мерки, които могат да бъдат организационни, технологични, физически, работещи в баланс. Дори най-скъпата технология не решава напълно проблемите. И всъщност тяхното ниво на взаимодействие, дава нивото на сигурност.

Фиг.9: Основни категории на понятието информационна сигурност[27]
Повечето модели на практика или изграждат отбранителен периметър около компонентите с приоритет на вътрешния достъп до периметъра или създават много различни слоеве на контроли по сигурността в т.н. защита в дълбочина.
Периметърната сигурност (известна още като модел на близалката) е най-известната форма на защита и включва изграждането на виртуална или физическа защитна стена около обекта на защита, илюстрирана на фигурата по-долу. Недостатъкът е, че ако се пробие периметъра, вътрешността остава напълно уязвима, като не се осигуряват и различни нива на сигурност. Затова този модел не е най-добрия модел на защита. Не може да се очаква защитната стена да е единствената линия на защита срещу проникване, а и това не защитава от вътрешни заплахи.

Фиг.10: Модел на защита на периметъра
Източник:p.88, Figure 4-1 in Information Security-The Complete Reference…
Най-добрия модел е защита в дълбочина или т.н. слоев модел на „лука”. Тя се получава когато имаме защити на ниво мрежа от рода на предишния модел; защити на ниво хост (сървър, работна станция); защити на ниво приложение; защити на ниво данни и т.н. Това включва защита, както от външни, така и от вътрешни заплахи. Колкото повече са слоевете, толкова по-добра е защитата. Контролът при удостоверяване на системи, мрежи или приложения, контрола на достъп на мрежи и системи както и протоколите за криптиране и контролите за достъпност на системата могат да бъдат слоеви.

Фиг.11: Модел на слоева защита
Източник: p.89 in Information Security-The Complete Reference…
Модел на сигурността на CNSS-куб е графично представяне на архитектурния подход, използван в компютърната и информационната сигурност. Най-често е изобразяван като куб , съставен от 333 клетки подобно на кубчето на Рубик. Моделът, създаден от Джон МакКъмбър през 1991 г. има три измерения. Когато се екстраполират трите измерения от всяка ос става куб с 333 клетки, 27 от които представляват области, които трябва да се разгледат, за да се осигурят днешните информационни системи и така се получава всеобхватна системна сигурност.

Фиг.12: Куб на МакКъмбър
Източник: p.19 in Principles of Information Security…
Например пресечната точка на технология, цялостност и съхранение изисква контроли или стандарти за използването на технологията в защита на цялостността на информацията докато тя се съхранява. Такъв контрол може да е система за засичане на проникването, която защитава цялостността на информацията чрез смяна на администраторите на сигурност към потенциални модификации на критичен файл. Общ пропуск на такъв модел е нуждата от насоки и политики, които да ръководят практиките и приложенията на технологиите. Нуждата от политика се дискутира в следващите глави на този учебник.
За постигане и запазване на желаното състояние на информационната сигурност в конкретна организация се използва съвкупност от методи, технологии и инструменти, които се прилагат от персонала на организацията в рамките на регламентирани процедури. Тази съвкупност от организационни и технологични решения се определя като система за защита на информационната сигурност.
Нейното изграждане се предшества от проучване на използваните в организацията информационни ресурси и определяне на тяхната ценност и значимост за нормалното функциониране. В хода на извършвания анализ се установява и кои са най-съществените потенциални заплахи за защитаваните ресурси с най-значителна ценност и чрез кои слабости може да се наруши тяхната сигурност. Според получените резултати се вземат решения за това по какъв начин ще се противодейства на дефинираните потенциални заплахи и как ще се отстранят някои от установените слабости, така че рискът от осъществяване на заплахите и нарушаване на сигурността да се редуцира до приемливо ниво, съответстващо на ценността на информационните ресурси за организацията.
Защитата на информационната сигурност се реализира чрез използване на разнообразни информационни технологии като антивирусен софтуер, защитни стени и средства за криптиране и декриптиране, формулиране на адекватни политики за тяхното конфигуриране и прилагане и обучение на потребителите за изискванията и правилата на поведение, които са задължителни за постигане на сигурна среда.
Средствата за защита на информационната сигурност осъществяват няколко основни функции:
- Предпазване. На превенция подлежат, например, проникването на вредителски код, разрушаването, некоректната модификация или нерегламентираното разпространение на информация сред неоторизирани лица. Част от предпазването са мерките за физическа безопасност на компютърни системи срещу кражба, поражения от природни стихии или възникване на сериозни технически дефекти;
- Откриване (detection) на нарушения на информационната сигурност и сигнализиране за настъпили събития.
- Реагиране (reaction) на нарушения на информационната сигурност, чрез което се противодейства на агентите, предизвикващи съответните събития, или се отстраняват последиците от тяхната активност. Една от основните задачи при реагиране е възстановяването (recovery) на работоспособността на компютърните системи и на състоянието на повредените или разрушени информационни ресурси.
Базови принципи на информационната сигурност
Фиг.13:Принципи на информационната сигурност[28]
Източник: https://www.tuj.asenevtsi.com/Sec2009/Sec02.htm
- Принцип на комплексността включва съгласуване на всички разнородни средства при създаване на системата за защита, осигуряване на всички съществуващи канали от възможни заплахи и ликвидиране на слабите места в допирните точки на отделните елементи.
- Принцип непрекъснатостта включва приемане на съответни мерки за защита за всички етапи от жизнения цикъл на системата за управление на информационната сигурност.
- Разумна достатъчност включва създаване на достатъчно ниво на защита, при което риска и съответните загуби са приемливи.
- Гъвкавост на системата за защита изисква защитата да се променя в съответствие с променящите се външни условия и изискванията към нивото на сигурност на информационната система.
- Прозрачност на механизмите за защита се обуславя от нуждата за обучение на персонала, но това не означава, че информацията за системата за защита трябва да бъде общодостъпна – параметрите на системата трябва да бъдат също защитени.
- Простота на прилагане средствата за защита, за да бъдат разбираеми от персонала[29].
Проблеми на информационната сигурност
Развитието на големите данни, мобилните технологии, облачните услуги и онлайн търговията в Интернет водят със себе си и редица проблеми за информационната сигурност, които могат да се класифицират в следните четири направления:
- Проблеми на самата организация от рода на грешна политика за информационна сигурност и липса на система за управление на качеството.
- Проблеми на процесите, като неправилно разпределяне на отговорностите, отсъствие на поддръжка, одит и мониторинг на информацията.
- Проблеми породени от човешки грешки, като недостатъчно знания и липса на отговорност.
- Проблеми в технологията. В продуктите липсват достатъчно функции за информационна сигурност, липса на технически стандарти, програмистите работят без оглед на сигурността.
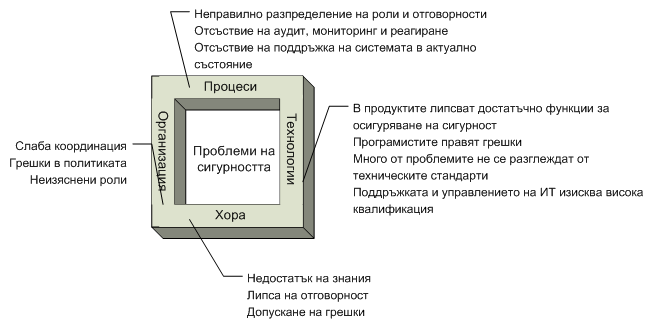
Фиг. 14: Проблеми на информационната сигурност
Източник: https://www.tuj.asenevtsi.com/Sec2009/Sec07.htm
Причини за възникване на проблемите за сигурността:
- Откритост на системите, свободен достъп до информацията при организация на мрежовото взаимодействие,
- Уязвимост на TCP/IP протоколите – не е предвидена защита на протоколите и те могат да бъдат компрометирани.
- Наличие на грешки в програмното осигуряване, операционните системи, които открито се публикуват в мрежата;
- Разнородност на използваните версии програмно осигуряване и операционни системи;
- Сложност на организацията на защита на мрежовото и междумрежово взаимодействие;
- Грешки в конфигуриране системите и средствата за защита;
- Неправилно или грешно администриране на системите;
- Несвоевременен анализ на случаите на атаки с цел ликвидация на дупки и грешки в програмното осигуряване;
- Икономия на средства при реализиране на системите за сигурност или пълното им игнориране;
- Премълчаване на случаи на нарушаване на сигурността.
Последствията от нарушенията в сигурността на информацията са разнообразни като: загуби на приходи; намаляване доверието на инвеститорите и клиентите, правни последствия, влошаване на репутацията, загуба на данни, нарушаване на бизнес-процесите. Те могат да имат пасивен или активен характер.
На практика абсолютна сигурност не съществува, затова винаги се търси баланс между сигурността, цената за постигането и, и функционалността на съответната система[30]. За да се определи адекватната степен на информационна сигурност е необходимо да се определят компонените на т.н. компромисен триъгълник:
- възможните заплахи и степен на риска, с който организацията може да се примири;
- стойността на данните и цената на сигурността;
- функционалност и изполваемост на системата.

Фиг.15: Компрпмисен триъгълник
При всяка информационна система се получава различен триъгълник, според постигнатия компромис на нейните проектанти и потребители. Ако ние сме точката в средата на изображението и започнем да я местим по–близо до върха на сигурността, ще забележим, че системата става все по-малко използваема и функционална, за да се стигне до степен в която потребителите не искат да я употребяват.
Точно това търсене на баланс и постоянна промяна на системите поставя редица предизвикателства пред специалистите по информационна сигурност.
- На първо място това е високата отговорност, която им се възлага, защото информационната сигурност се превърна в определящ фактор за успеха на всяка организация или държава.
- На второ място специалистите по информационна сигурност трябва постоянно да следят технологичните промени и да изпреварват новопоявилите се заплахи за информационната сигурност.
- Най-голямото предизвикателство към специалистите по информационна сигурност е, че трябва да са компетентни в много области – различни софтуерни платформи, хардуерни архитектури, да познават проблемите на непрекъснатостта на фирмените процеси и др. Дори самото количество на данните, които трябва да бъдат защитени е проблем в днешно време, защото то е огромно.
- За да си добър специалист по информационна сигурност следва да преминеш систематизирано, интензивно обучение. В противен случай самият служител създава рискове за система.
Сертифициране на специалистите по информационна сигурност (InfoSec)
Специалистите по информационна сигурност отговарят за осигуряване на данните на дадена организация и за гарантиране на конфиденциалността, интегритета и достъпността на информацията. По ирония на съдбата, хакерството се развива в резултат на повишеното търсене на такива специалисти и затова двете направления вървят ръка за ръка в постоянна борба. Те могат да бъдат:
- Chief Information Officer CIO
- Chief Information Security Officer CISO
- Chief Security Officer CSO
- Security Manager
- Network Security Engineer
- Security Operations (SecOps) Manager
Спрямо други технологични професии, специалистите по информационна сигурност имат много стръмна крива на обучение и се изисква ангажимент за непрекъснато професионално развитие, което налага тяхното сертифициране в световно признати курсове, най-добрите от които са:
- Certified Ethical Hacker (CEH)
- Certified Application Security Engineer (CASE Java and .Net)
- EC-Council Certified Chief Information Security Officer (CCISO)
- EC-Council Security Analyst (ECSA)
- Certified Threat Intelligence Analyst (CTIA)
- EC-Council Certified Incident Handler (ECIH)
- Cisco Enterprise Networking Security and Automation (ENSA)
[1] Philippe Langlois, DBIR Author 2020 Data Breach Investigations Report https://www.researchgate.net/publication/343239809
[2] Интерактивна графика Data Breach Investigations Report https://enterprise.verizon.com/resources/reports/dbir/interactive/
[3] ISO/IEC 27000:2018
[4] DOD Dictionary of Military and Associated Terms As of December 2020 https://www.jcs.mil/Portals/36/Documents/Doctrine/pubs/dictionary.pdf
[5] ch.1 Introduction to Information Security, p.1-47 in Principles of Information Security, 6th edition, Michael E. Whitman, Herbert J. Mattord, 2018 Cengage Learning, https://www.pdfdrive.com/principles-of-information-security-e158355751.html
[6] ISO/IEC 27000:2018
[7] Тужаров, Х. Информационна сигурност в бизнеса, изд. Асеневци, 2009 http://www.tuj.asenevtsi.com/Sec2009/IndexSec2009.htm [прегледан 15.02.2021]
[8] Тужаров, Х. Информационна сигурност в бизнеса, изд. Асеневци, 2009 http://www.tuj.asenevtsi.com/Sec2009/IndexSec2009.htm [прегледан 15.02.2021]
[9] Национална стратегия за киберсигурност „Киберустойчива България 2020“, София: Министерски съвет, 2016.
[10] MC 422/4, Military Information Operations, MD, 2012.
[11] Joint Chiefs of Staff, Joint Publication 1-02, Department of Defense Dictionary of Military and Associated Terms (Washington, DC: Government Printing Office, 8 November 2010. As Amended Through 15 July 2011).
[12] Alberts, D. S., Garstka, J. J., Hayes, R. E., & Signori, D. A. Understanding Information Age Warfare, 2001
[13] Postvai.com
[14] Семерджиев, Цветан, Николай Митев. Информационна сигурност. София: Софттрейд, 2015.
[15] Семерджиев, Ц. Информационна война, Софттрейд, С., 2000 г.
[16] Семерджиев, Цветан и Николай Митев. Информационна сигурност. София: Софттрейд, 2015
[17] https://postvai.com/cyber/avtomatizirani-sistemi-obrabotka-informaciq-upravlenie.html
[18] ISO/IEC 27000:2018. Information security management systems — Overview and vocabulary
[19] Семерджиев, Цветан и Николай Митев. Информационна сигурност. София: Софттрейд, 2015
[20] Христо Тужаров, http://tuj.asenevtsi.com/brocer/Br002.htm
[21] Семерджиев, Цветан и Николай Митев. Информационна сигурност. София: Софттрейд, 2015
[22] ISO / IEC 27000: 2018 Information security management systems — Overview and vocabulary
[23] Тужаров, Х. Информационна сигурност в бизнеса, изд. Асеневци, 2009 http://www.tuj.asenevtsi.com/Sec2009/IndexSec2009.htm
[24] Семерджиев, Цветан и Николай Митев. Информационна сигурност. София: Софттрейд, 2015
[25] Ch.4 Secure Design Principles, p.85-105 in Information Security, The Complete Reference, Mark Rhodes-Ousley, 2nd edition, 2013 by The McGraw-Hill Companies, https://www.pdfdrive.com/information-security-the-complete-reference-e31242056.html
[26] Smirnov, M. Information War in the Internet. The Conflict which Cannot Be Won. Master thesis by Radboud University Nijmegen, 2015
[27] 1. Тужаров, Х. Информационна сигурност в бизнеса, изд. Асеневци, 2009 http://www.tuj.asenevtsi.com/Sec2009/IndexSec2009.htm [прегледан 15.02.2021]
[28] 1. Тужаров, Х. Информационна сигурност в бизнеса, изд. Асеневци, 2009 http://www.tuj.asenevtsi.com/Sec2009/IndexSec2009.htm [прегледан 15.02.2021]
[29] Тужаров, Х. Информационна сигурност в бизнеса, изд. Асеневци, 2009
[30] https://www.tuj.asenevtsi.com/Sec2009/Sec08.htm